Servicios de seguridad
En Ntasys sabemos que los datos son unos de los activos más importantes de las empresas, y como tal hay que preservarlo adecuadamente.
Ayudamos a las empresas a cumplir con la legislación
— Descripción
Ayudamos a las empresas a cumplir con la legislación en materia de protección y privacidad de datos (RGPD y LOPD-GDD) como otras legislaciones sectoriales.
Proyectos llave en mano, adaptación e implementación de protección de datos. Los proyectos de NTASYS garantizan el cumplimiento del Reglamento Europeo de Protección de Datos (RGPD) de obligado cumplimiento desde el 25/5/2018.
Protección y Privacidad de Datos Personales
- Adecuación al Reglamento General Protección de Datos (GDPR)
- Adecuación a la Ley Servicios Sociedad Información y Comercio Electrónico (LSSI)
- Realización de análisis de impacto en la privacidad (PIA)
- Sistema Gestión Privacidad de Datos. Definición e Implantación
- Servicio de Delegado Protección de Datos (DPD) externo
- Servicios de formación y concienciación en seguridad de la información
Consultoría / Auditoría de Seguridad
- Consultoría/Auditoría de Ciberseguridad
- Implementación de medidas técnicas y organizativas
- Servicio de Gobierno de la Seguridad de la Información
- Definición de modelos de gobierno y gestión de seguridad de la información, basados en ISO 27001
- Realización de trabajos de hacking (ataque ciber) para verificar realmente la seguridad de la infraestructura de TI

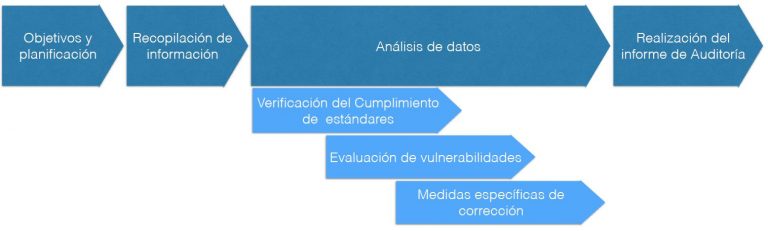
Obtención de evidencias y su evaluación objetiva, con el fin de determinar el grado de conformidad con la política de seguridad del sistema de información auditado y las necesidades de mejora y corrección de éste.
El principal objetivo de una auditoría de seguridad es el de detectar las vulnerabilidades y debilidades de seguridad que pueden ser utilizadas por terceros malintencionados para robar información, impedir el funcionamiento de sistemas, o en general, causar daños a la empresa.
Auditoría de Tecnologías de la Información (TI)
- Ejecución de Auditorías de Sistemas (Comunicaciones, Seguridad, Desarrollo…)
- Definición de Matrices de Control y Cuadros de Mando para Gobiernos de TI
- Utilización de herramientas de Data Analytics para gestión de fraude
Continuidad de Negocio
Implementación de Continuidad de Negocio o Implementación de Contingencias de TI

Por qué Ntasys


Ntasys ayudó a la Wishilife a detectar vulnerabilidades en los sistemas de seguridad de la flota de coches Wishilife… Bueno, ! Llegaron a poner en marcha un coche y cambiarlo de ubicación sin que se detectara en los sistemas control de flota! Hicimos los cambios recomendados corrigiendo las vulnerabilidades detectadas.
Contacto
Ntasys
Calle del Viento 12, 28760 Tres Cantos (Madrid)
Al pulsar se cargará Google Maps, que puede usar cookies propias.
Abrir en Google Maps ↗